Serie Redes Informáticas para Principiantes — Parte 2. Esta publicación continúa la Parte 1: Guía Completa de Cómo Funcionan las Redes, que te dio el panorama general de cómo funcionan las redes. Esta parte analiza más de cerca una de sus ideas clave: el modelo OSI.
El modelo de Interconexión de Sistemas Abiertos (OSI, por sus siglas en inglés) se creó como una representación para estandarizar la comunicación entre dos computadoras. Este modelo de redes divide el proceso de red en 7 capas. Sobre todo, estos estándares sirven como guía para que los fabricantes y desarrolladores creen dispositivos que funcionen entre sí sin importar la marca.
Las 7 capas trabajan de forma colaborativa para transmitir los datos de una persona a otra a través del mundo. Hoy se usa principalmente como una herramienta didáctica para la arquitectura de redes y como un marco que los profesionales de TI usan para describir cómo se mueven los datos por una red. También es una parte importante de la certificación CompTIA Network+.
Si eres nuevo en redes, el modelo OSI es uno de los primeros conceptos con los que te toparás, y con razón. Te da un vocabulario compartido para hablar de cómo se mueven realmente los datos por una red, desde las señales eléctricas en bruto de un cable hasta la aplicación en tu pantalla. Solucionar un problema de conexión, estudiar para un examen de certificación o simplemente entender qué es un “switch de capa 3” se vuelve mucho más fácil cuando conoces las 7 capas del modelo OSI y de qué es responsable cada una. Esta guía desglosa en orden cada capa del modelo OSI, con ejemplos y protocolos del mundo real para cada una, y luego te muestra cómo ver las siete capas en un paquete de red real.
¿Cuáles Son las Siete Capas del Modelo OSI?
Este modelo OSI puede verse como un lenguaje común para el marco de las redes de computadoras. Cada una de las 7 capas del modelo OSI contribuye a la comunicación con las capas adyacentes: cada capa da un servicio a la capa de arriba y depende de la capa de abajo.
Este modelo de siete capas se representa normalmente de arriba hacia abajo. Estas son las 7 capas del modelo OSI:
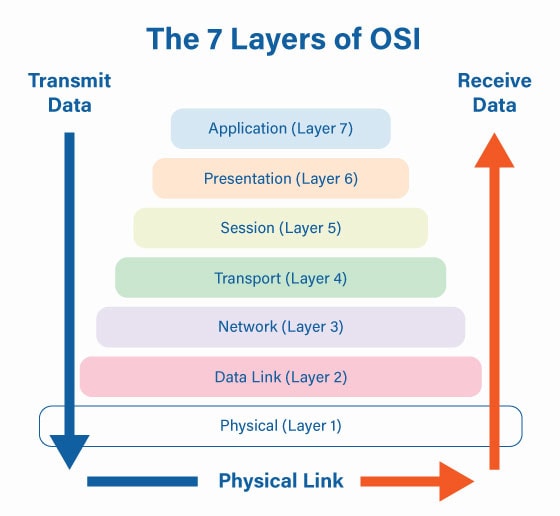
Este es un resumen rápido de las siete capas antes de ver cada una en detalle:
| Capa | Nombre | Qué hace | Unidad de datos | Ejemplos |
|---|---|---|---|---|
| 7 | Aplicación | Servicios de red que usan las aplicaciones | Datos | HTTP, HTTPS, DNS, SMTP, FTP, SSH |
| 6 | Presentación | Formato, codificación de caracteres, cifrado y compresión | Datos | SSL/TLS, ASCII, UTF-8, JPEG |
| 5 | Sesión | Abrir, administrar y cerrar sesiones | Datos | NetBIOS, RPC |
| 4 | Transporte | Entrega de extremo a extremo entre programas, usando puertos | Segmento (TCP) / Datagrama (UDP) | TCP, UDP |
| 3 | Red | Direccionamiento lógico y enrutamiento entre redes | Paquete | IPv4, IPv6, ICMP, enrutadores |
| 2 | Enlace de datos | Direccionamiento físico (MAC) y entrega dentro de una red local | Trama | Ethernet, Wi-Fi, direcciones MAC, switches |
| 1 | Física | Bits en bruto como señales eléctricas, de luz o de radio | Bits | Cables, fibra, ondas de radio, hubs, repetidores |
Cómo Recordar las Capas
En inglés existen dos frases muy populares para memorizarlas, útiles si estudias para una certificación, ya que los exámenes usan los nombres en inglés (Physical, Data Link, Network, Transport, Session, Presentation, Application):
- De la capa 1 a la 7: Please Do Not Throw Sausage Pizza Away.
- De la capa 7 a la 1: All People Seem To Need Data Processing.
Capa 1: Capa Física
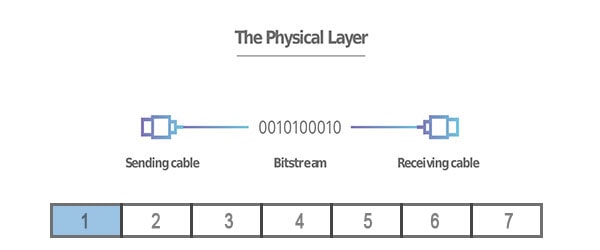
En la Capa 1, la capa Física transporta bits en bruto a través de un medio físico. Algunos ejemplos son los cables Ethernet, los conectores, el hardware de interfaz de red, los hubs, los repetidores y las señales de radio inalámbricas.
En la capa Física, es importante saber que los datos deben contar con el respaldo de la conexión física de tu dispositivo. Esta capa se ocupa de la transmisión en bruto de los datos como señales eléctricas por cables de cobre, pulsos de luz por fibra óptica u ondas de radio en las conexiones inalámbricas. No entiende de direcciones ni de mensajes: solo de unos y ceros, y de qué tan rápido se pueden enviar. La Capa 1 incluye toda la estructura física de la red:
- Estructura física
- Cable coaxial
- Fibra óptica
- Inalámbrico
- Hubs de red
- Repetidores
Capa 2: Capa de Enlace de Datos
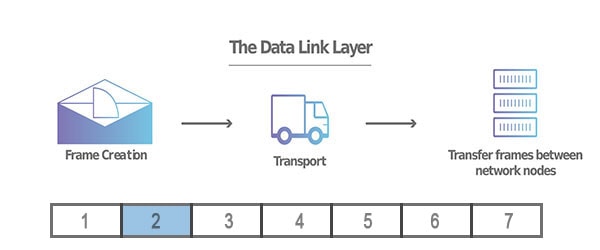
La capa de Enlace de Datos, o capa 2 del modelo OSI, administra el sistema de direccionamiento físico, como las direcciones MAC. La capa de enlace de datos se encarga de la transferencia de datos entre dos dispositivos de la MISMA red.
La capa de Enlace de Datos encapsula los paquetes de la capa de red en tramas (frames) para entregarlos a través de un enlace local. Según la tecnología del enlace, puede proporcionar direccionamiento local, tramado y detección de errores. Los switches de red trabajan en esta capa: leen la dirección MAC de destino de cada trama y la envían solo al puerto donde está conectado ese dispositivo.
La capa de enlace de datos tiene dos subcapas: la subcapa LLC o control de enlace lógico y la subcapa MAC o control de acceso al medio. En conclusión, la capa 2 define el formato de los datos en la red al administrar el sistema de direccionamiento físico de la red:
- Encapsulación
- Sincronización de tramas
- Control de enlace lógico (control de errores y de flujo)
- Control de acceso al medio (MAC, switch de red, direccionamiento físico, QoS, VLANs)
Capa 3: Capa de Red
La capa de red, o capa 3 del modelo OSI, es responsable de facilitar la transferencia de datos entre dos redes distintas. Un protocolo que define el enrutamiento y el direccionamiento se considera de la capa de red, o Capa 3.
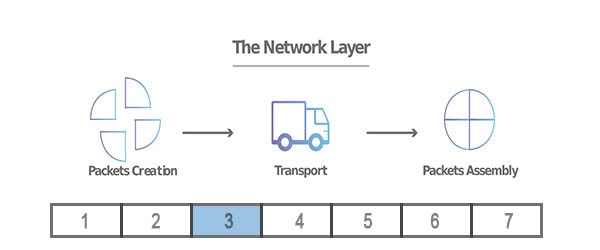
La capa de red transporta los segmentos de la capa de transporte en paquetes y proporciona direccionamiento lógico y enrutamiento entre redes. Los enrutadores y los switches de Capa 3 suelen realizar estas funciones de reenvío, usando las direcciones IP para decidir a dónde va cada paquete. (Para saber más sobre las direcciones IP, lee ¿Qué Es una Dirección IP? y ¿Qué Es una Subred?)
Además, los dispositivos de la capa de red también se encargan de determinar la mejor ruta física para que los datos lleguen a su destino; esto se conoce como enrutamiento. Cada enrutador del camino reenvía el paquete un paso (un “salto”) más cerca de su destino.
Los protocolos que se usan en la Capa 3 incluyen:
- Protocolos de Internet IPv4/v6
- Protocolo de Mensajes de Control de Internet (ICMP), que usan herramientas como
ping - Protocolo de Enrutamiento Multicast por Vector de Distancia (DVMRP)
- Protocolo de Administración de Grupos de Internet (IGMP)
- Protocolo de Resolución de Direcciones (ARP), que trabaja entre las capas 2 y 3 para encontrar la dirección MAC que corresponde a una dirección IP
- Seguridad del Protocolo de Internet (IPsec)
- Protocolo de Información de Enrutamiento (RIP)
Capa 4: Capa de Transporte
La capa de Transporte admite la comunicación de extremo a extremo entre aplicaciones. Algunos ejemplos son TCP y UDP. Según el protocolo, esta capa puede proporcionar control de flujo, confiabilidad, ordenamiento o detección de errores.
- TCP (Protocolo de Control de Transmisión) está orientado a la conexión y es confiable: establece una conexión con un saludo de tres pasos, confirma que los datos lleguen, reenvía lo que se pierde y lo vuelve a poner en orden. Las páginas web, el correo y la transferencia de archivos usan TCP.
- UDP (Protocolo de Datagramas de Usuario) no usa conexión y es rápido: envía los datos sin confirmar que lleguen. Las videollamadas, los juegos en línea y las consultas DNS usan UDP.
La capa de transporte también usa números de puerto para entregar los datos al programa correcto de un dispositivo; por ejemplo, el puerto 443 para HTTPS o el 53 para DNS. (Consulta Números de Puerto Conocidos.)
El control de flujo define la velocidad óptima de transmisión. En otras palabras, asegura que el dispositivo receptor pueda manejar la transmisión. Además, la capa de transporte garantiza que los datos recibidos estén completos.
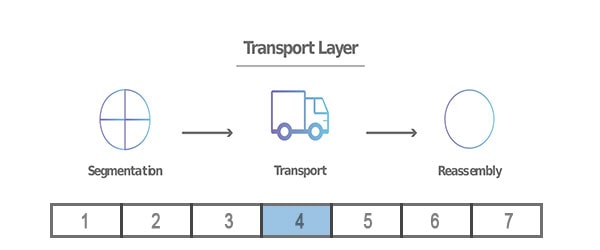
La Capa 4 funciona tomando los datos de la capa de sesión y dividiéndolos en piezas más pequeñas llamadas segmentos. Este proceso de división se completa antes de enviarlos a la capa de red. En consecuencia, la capa de transporte del extremo receptor del mensaje vuelve a ensamblar los segmentos divididos.
Los datos en la capa de Transporte se llaman comúnmente segmento en TCP y datagrama en UDP.
Capa 5: Capa de Sesión
La capa de sesión, o Capa 5 del modelo OSI, es responsable de crear y cerrar la comunicación entre los dos dispositivos. Esto se conoce como una Sesión. La Capa 5 mantiene la sesión abierta hasta que se completa la transferencia y, posteriormente, la cierra.
Sus servicios incluyen la autenticación y la reconexión tras una interrupción. Además, la capa 5 sincroniza la transferencia de datos con puntos de control. Para aclararlo, aquí tienes un ejemplo de la capa 5.
Primero, supongamos que estamos transfiriendo un archivo de 100 megabytes. Como resultado, la capa de sesión ve el archivo y establece un punto de control cada 5 megabytes. Esto es muy importante cuando hay fallas en la transferencia, porque permite que la transmisión se reanude desde el último punto de control y, en consecuencia, se ahorra capacidad de procesamiento de red.
Ejemplos de la Capa 5 (Sesión) incluyen NFS, nombres NetBIOS, RPC y SQL.
Capa 6: Capa de Presentación
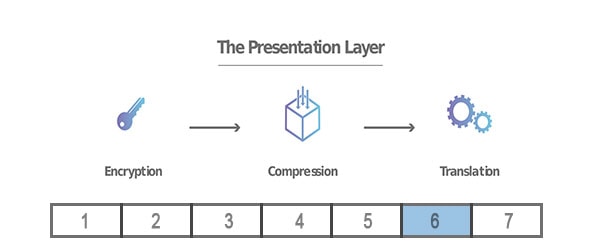
La capa de presentación, o capa 6, se encarga de traducir o dar formato a los datos para la capa de aplicación. En otras palabras, la capa de presentación hace que los datos sean presentables para la capa 7. Esto incluye la codificación de caracteres: asegurarse de que el texto enviado como ASCII o UTF-8 desde una computadora se lea correctamente en otra.
En segundo lugar, la capa de presentación es la que maneja el cifrado y el descifrado de los datos para la capa de aplicación. SSL/TLS, el cifrado detrás de HTTPS, es el ejemplo más común: cifra los datos antes de enviarlos y los descifra al llegar, así que quien los intercepte en el camino solo verá datos revueltos.
Por último, la capa 6 también es responsable de comprimir los datos recibidos de la capa de aplicación. Esto se hace antes de entregarlos a la capa 5, lo que mejora la velocidad y la eficiencia de la comunicación durante el proceso de transferencia de datos.
Ejemplos de la Capa 6 (Presentación) incluyen el cifrado (SSL/TLS), ASCII, UTF-8, EBCDIC, TIFF, GIF, JPEG, MPEG y MIDI.
Capa 7: Capa de Aplicación
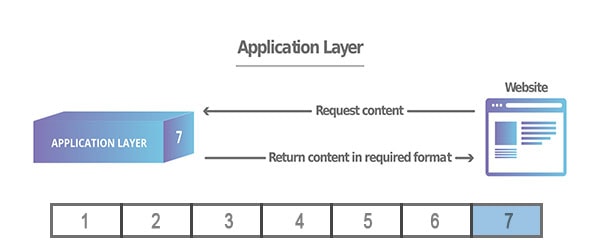
La Capa 7, o capa de aplicación, es la capa que interactúa directamente con los datos del usuario. Esta capa incluye aplicaciones de software como los navegadores web y los clientes de correo electrónico. Las aplicaciones de la Capa 7 incluyen navegadores web y otras aplicaciones conectadas a internet, como Outlook y Skype.
Para aclarar, conviene dejar claro que las aplicaciones de software cliente no forman parte de la capa de aplicación. Por el contrario, la capa de aplicación es responsable únicamente de los protocolos de datos. En consecuencia, el software depende de esta capa para presentar datos con sentido al usuario.
Los protocolos de la capa de aplicación incluyen:
- HTTP y HTTPS: cargar páginas web (HTTPS es HTTP cifrado con TLS).
- DNS: convertir nombres de dominio como
example.comen direcciones IP. - SMTP, IMAP y POP3: enviar y recibir correo.
- FTP y SFTP: transferir archivos.
- SSH: inicio de sesión remoto seguro (consulta ¿Qué Es SSH?).
Encapsulación: Cómo se Mueven los Datos por las Capas
Las capas no trabajan aisladas. Cuando envías datos, estos viajan hacia abajo por las capas de tu dispositivo, y cada capa envuelve los datos de la capa de arriba con su propio encabezado. Esto se llama encapsulación, y funciona como enviar una carta por correo: escribes la carta, la metes en un sobre con una dirección y la oficina de correos mete el sobre en una bolsa con una etiqueta de ruta.
Esto es lo que pasa cuando tu navegador pide una página web:
- Capas 7 a 5: el navegador crea una solicitud HTTP. Si el sitio usa HTTPS, TLS la cifra.
- Capa 4: TCP agrega un encabezado con los números de puerto de origen y destino, y los datos se convierten en un segmento.
- Capa 3: IP agrega un encabezado con las direcciones IP de origen y destino, y el segmento se convierte en un paquete.
- Capa 2: Ethernet o Wi-Fi agrega un encabezado con las direcciones MAC de origen y destino (y un campo final para detectar errores), y el paquete se convierte en una trama.
- Capa 1: la trama se envía como bits: señales eléctricas, luz u ondas de radio.
En el dispositivo que recibe, el proceso ocurre al revés: es la desencapsulación. Cada capa lee y quita su propio encabezado y pasa el resto hacia arriba, hasta que la solicitud HTTP original llega al servidor web. Como cada capa solo se ocupa de su propio encabezado, las capas pueden hacer su trabajo sin conocer los detalles de las demás. Por eso la misma página web puede viajar por Wi-Fi, por un cable de cobre y por una línea de fibra sin que el navegador tenga que saberlo.
El Modelo OSI en Acción con Wireshark
El modelo OSI puede sentirse abstracto hasta que lo ves en tráfico real. Wireshark es una herramienta gratuita y de código abierto que captura los paquetes que pasan por tu conexión de red y los decodifica, mostrando cada capa de cada paquete. Es una de las herramientas más usadas por los ingenieros de redes, y una gran forma de ver la encapsulación por ti mismo.
Cuando seleccionas un paquete capturado, Wireshark muestra sus capas en el panel de detalles del paquete, una línea por capa. Un ejemplo simplificado de una computadora que pide una página web se ve así:
Frame 42: 571 bytes on wire (4568 bits), 571 bytes captured (4568 bits) on interface en0
Ethernet II, Src: 3c:22:fb:9a:41:7e, Dst: 00:11:22:33:44:55
Internet Protocol Version 4, Src: 192.168.1.25, Dst: 203.0.113.10
Transmission Control Protocol, Src Port: 52814, Dst Port: 80, Seq: 1, Ack: 1, Len: 517
Hypertext Transfer Protocol
    GET / HTTP/1.1\r\n
    Host: example.com\r\n
Si lo lees de arriba hacia abajo, estás leyendo las capas OSI de abajo hacia arriba:
Frame 42: Capa 1. Cuántos bytes y bits llegaron por el cable, y por qué interfaz de red.Ethernet II: Capa 2. Las direcciones MAC de origen y destino: la tarjeta de red de esta computadora y el router de la red local.Internet Protocol Version 4: Capa 3. Las direcciones IP de origen y destino: la dirección privada de la computadora y la del servidor web.Transmission Control Protocol: Capa 4. Los puertos: un puerto temporal que eligió la computadora y el puerto 80, donde el servidor web escucha HTTP.Len: 517es la cantidad de datos que lleva el segmento.Hypertext Transfer Protocol: Capa 7. La solicitud en sí: “dame la página principal deexample.com”.
Fíjate en cómo cada encabezado envuelve al siguiente: 571 bytes en el cable = 14 bytes de encabezado Ethernet + 20 bytes de encabezado IP + 20 bytes de encabezado TCP + 517 bytes de datos HTTP. Esa es la encapsulación, hecha visible.
Las capas 5 y 6 no tienen su propia línea en este ejemplo, porque HTTP simple no usa un protocolo aparte de sesión o de cifrado. En un sitio web con HTTPS, verías una línea de Transport Layer Security entre TCP y los datos de la aplicación (ese es el cifrado que se describe en la capa de presentación), y el contenido de la solicitud sería ilegible, que es justamente la idea.
Usa Wireshark de forma responsable. Captura tráfico solo en redes que te pertenezcan o que tengas permiso de monitorear. Capturar el tráfico de red de otras personas sin permiso puede ser ilegal.
El Modelo OSI vs. el Modelo TCP/IP
El modelo OSI es el estándar para enseñar y diagnosticar problemas, pero internet en realidad funciona con el modelo TCP/IP, más simple, que combina las mismas ideas en cuatro capas:
| Capa de TCP/IP | Capas OSI |
|---|---|
| Aplicación | 7 Aplicación, 6 Presentación, 5 Sesión |
| Transporte | 4 Transporte |
| Internet | 3 Red |
| Acceso a la red (Enlace) | 2 Enlace de datos, 1 Física |
Escucharás que la gente usa los números de capa del modelo OSI incluso al hablar de redes TCP/IP (“un switch de capa 2”, “un firewall de capa 7”), porque las capas OSI describen las responsabilidades con mucha claridad. Para saber más sobre el modelo TCP/IP y cómo encaja en el panorama general, consulta la Parte 1 de esta serie.
En Resumen
En conclusión, el propósito principal del modelo de referencia OSI es estandarizar cómo se comunican las computadoras entre sí a través de una red. Este modelo de siete capas se representa normalmente de arriba hacia abajo. En orden del siete al uno, las capas son: aplicación, presentación, sesión, transporte, red, enlace de datos y física.
Aunque las redes modernas suelen explicarse con el modelo TCP/IP, más simple y de cuatro capas, el modelo OSI sigue siendo el marco estándar de enseñanza y diagnóstico porque separa las responsabilidades con mucha claridad. Cuando un sitio web no carga, por ejemplo, recorrer las capas del modelo OSI (¿el cable está conectado (Capa 1)? ¿El dispositivo obtiene una dirección IP (Capa 3)? ¿El navegador realmente recibe datos (Capa 7)?) te da una manera sistemática de aislar exactamente dónde está el problema, en lugar de adivinar.
Para los diseñadores web principiantes y para quienes estudian una certificación de redes como CompTIA Network+, memorizar las 7 capas del modelo OSI es solo el punto de partida. El verdadero valor viene de entender qué ocurre en cada capa y cómo dependen unas de otras: el hardware físico transporta la señal, la capa de enlace de datos la lleva al dispositivo correcto de la red local, la capa de red la enruta entre redes, la capa de transporte se asegura de que llegue intacta, y las tres capas superiores convierten los datos en bruto en algo que una sesión, una aplicación y, en última instancia, un usuario puedan entender. Conserva este desglose de siete capas como referencia, y la solución de problemas de red y su terminología tendrán mucho más sentido a partir de ahora.
Siguiente en la serie Redes Informáticas para Principiantes: Dispositivos de Red Explicados: Routers, Switches, Firewalls y Más, qué hace cada dispositivo y en qué capa OSI trabaja.
Serie Redes Informáticas para Principiantes: Parte 1: Guía Completa de Cómo Funcionan las Redes · Parte 2: ¿Qué Es el Modelo OSI? · Parte 3: Dispositivos de Red Explicados · Parte 4: CDN, VPN, QoS y TTL · Parte 5: Redes en la Nube Explicadas · Parte 6: El Protocolo de Internet Explicado · Parte 7: Números de Puerto Conocidos · Parte 8: Protocolos para Diagnóstico, Túneles y Seguridad