Una contraseña por sí sola es uno de los eslabones más débiles de la seguridad moderna de las cuentas: puede adivinarse, obtenerse con phishing o filtrarse en una brecha de datos que afecte a un sitio web completamente distinto. La autenticación de dos factores (2FA) existe para cerrar esa brecha, agregando una segunda forma independiente de verificar que realmente eres tú quien inicia sesión, incluso si tu contraseña ya fue comprometida.
Esta guía explica qué es la autenticación de dos factores, los tres factores de autenticación en los que se basa, cómo funcionan las aplicaciones de autenticación, los riesgos y las limitaciones reales de cada método de 2FA y por qué activarla es uno de los pasos de seguridad más sencillos y de mayor impacto que puedes dar.
Factores de Autenticación
Los factores de autenticación describen las distintas categorías de evidencia que un usuario puede aportar para demostrar su identidad al iniciar sesión:
- Algo que sabes: una contraseña, un PIN o un patrón.
- Algo que tienes: un teléfono, una tarjeta de cajero o una llave de seguridad física (también llamada fob).
- Algo que eres: una huella dactilar, un escaneo facial o un patrón de voz (biometría).
Usar dos factores independientes hace que el acceso no autorizado sea mucho más difícil que depender solo de una contraseña, ya que un atacante que roba tu contraseña sigue sin tener tu teléfono, tu huella dactilar ni tu llave de seguridad.
¿Qué Es la Autenticación de Dos Factores?
La autenticación de dos factores, o 2FA, es un proceso de autenticación que agrega un segundo factor sobre un inicio de sesión basado en contraseña. En lugar de que una contraseña sola sea suficiente para acceder a una cuenta, el 2FA requiere una segunda forma de verificación independiente antes de conceder el acceso.
Los métodos comunes del segundo factor incluyen:
- Un código enviado por mensaje de texto (SMS) o por correo electrónico
- Un código generado por una aplicación de autenticación
- Una llave de seguridad física
- Una passkey (una credencial más reciente, resistente al phishing, ligada a tu dispositivo)
No todos ofrecen la misma protección. Los códigos por mensaje de texto y por correo son cómodos y mejores que no tener un segundo factor, pero en general ofrecen una protección más débil contra el phishing y la interceptación que una aplicación de autenticación, una llave de seguridad física o una passkey.
¿Qué Es una Aplicación de Autenticación?
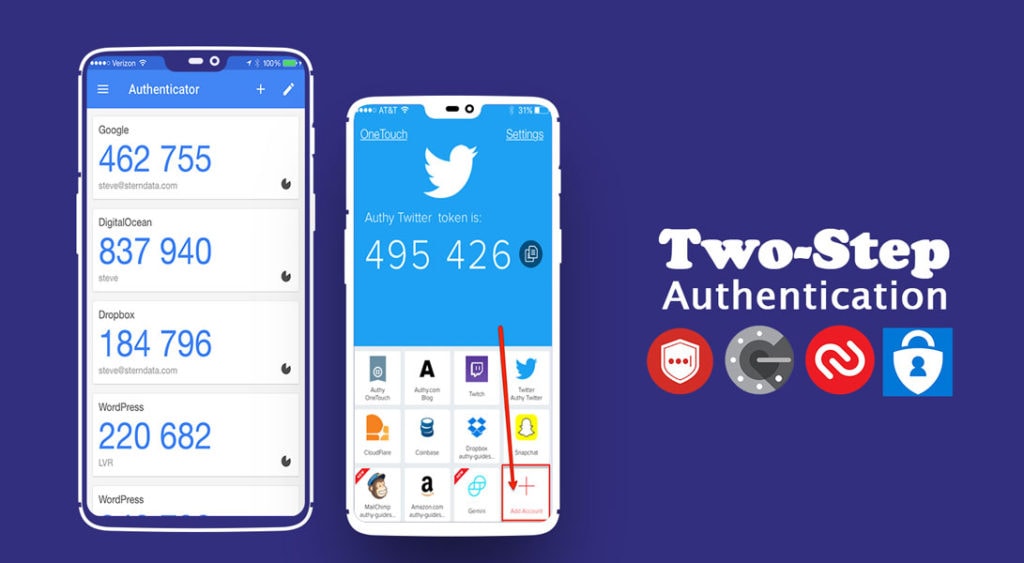
Una aplicación de autenticación genera un código corto, normalmente de seis dígitos, que se actualiza automáticamente cada 30 segundos, basado en un secreto compartido que se establece cuando activas por primera vez el 2FA en una cuenta. Como el código se genera localmente en tu dispositivo y no se envía por una red, ofrece una protección significativamente más fuerte que un código por SMS, que potencialmente puede interceptarse.
Estas aplicaciones también funcionan sin conexión, lo que las convierte en una opción confiable cuando viajas a un lugar sin servicio celular: el código se sigue generando correctamente mientras el reloj de tu dispositivo esté exacto.
Entre las aplicaciones de autenticación más populares están Authy, Google Authenticator, LastPass Authenticator y Microsoft Authenticator; todas ofrecen una función central similar, con pequeñas diferencias en el respaldo y el soporte de varios dispositivos.
Riesgos y Limitaciones de la Autenticación de Dos Factores
El 2FA mejora drásticamente la seguridad de las cuentas, pero no es una solución perfecta ni libre de riesgos. Algunas limitaciones reales que conviene entender:
- El 2FA por SMS puede interceptarse. Los atacantes han usado técnicas como el intercambio de SIM (SIM swapping), que consiste en engañar a una operadora para que transfiera tu número de teléfono a un dispositivo que ellos controlan, para recibir directamente tus códigos por SMS.
- Perder tu dispositivo puede dejarte sin acceso. Si tu teléfono se pierde, te lo roban o se restablece sin un respaldo de los códigos de tu aplicación de autenticación, recuperar el acceso a tus propias cuentas puede ser un proceso realmente frustrante.
- El phishing aún puede engañar a los usuarios para que entreguen un código 2FA. Una página de inicio de sesión falsa convincente puede llevar a una víctima a ingresar tanto su contraseña como su código 2FA actual, que el atacante puede usar de inmediato: una técnica que derrota los códigos por SMS y por aplicación, aunque no las llaves físicas ni las passkeys.
- No todos los servicios ofrecen todos los métodos de 2FA. Algunos servicios solo admiten SMS, aunque sea la opción más débil, simplemente porque es la más fácil de configurar para los usuarios.
Ninguno de estos riesgos es una razón para omitir el 2FA: un segundo factor imperfecto sigue siendo muchísimo mejor que una contraseña sola. Son razones para preferir el método más fuerte que ofrezca un servicio dado y para guardar los códigos de respaldo en un lugar seguro por si pierdes el acceso a tu dispositivo principal. Las passkeys y las llaves de seguridad físicas, en particular, están diseñadas específicamente para resistir el phishing, ya que verifican el sitio web real al que inicias sesión en lugar de solo producir un código que podría copiarse y reutilizarse en cualquier parte.
Cómo Empezar con el 2FA
- Revisa primero tus cuentas más importantes: el correo electrónico, la banca y cualquier cuenta ligada al restablecimiento de contraseñas de otros servicios.
- Elige una aplicación de autenticación o una llave física en lugar de SMS siempre que esté disponible la opción.
- Guarda en un lugar seguro, como un administrador de contraseñas, los códigos de respaldo que la mayoría de los servicios proporcionan durante la configuración, por si pierdes tu dispositivo.
- Activa el 2FA en una cuenta a la vez en lugar de intentar cambiar todo de golpe, para confirmar que cada configuración funciona correctamente.
En Resumen
La autenticación de dos factores es uno de los pasos más importantes que puedes dar para proteger tus cuentas importantes, y entender tanto sus métodos como sus limitaciones reales te ayuda a usarla con más eficacia. Sí, agrega un paso extra a tu proceso de inicio de sesión, pero frente a la alternativa de que una sola contraseña robada dé acceso total a la cuenta, esa pequeña incomodidad es un intercambio fácil de aceptar.
Aunque activar el 2FA es una excelente manera de agregar una capa extra de seguridad, recuerda que aun así nunca debes reutilizar tu contraseña en varias cuentas. Contraseñas fuertes y únicas combinadas con el 2FA (idealmente mediante una aplicación de autenticación, una llave física o una passkey en lugar de SMS) es la combinación que realmente mantiene seguras tus cuentas en el mundo en línea de hoy.