
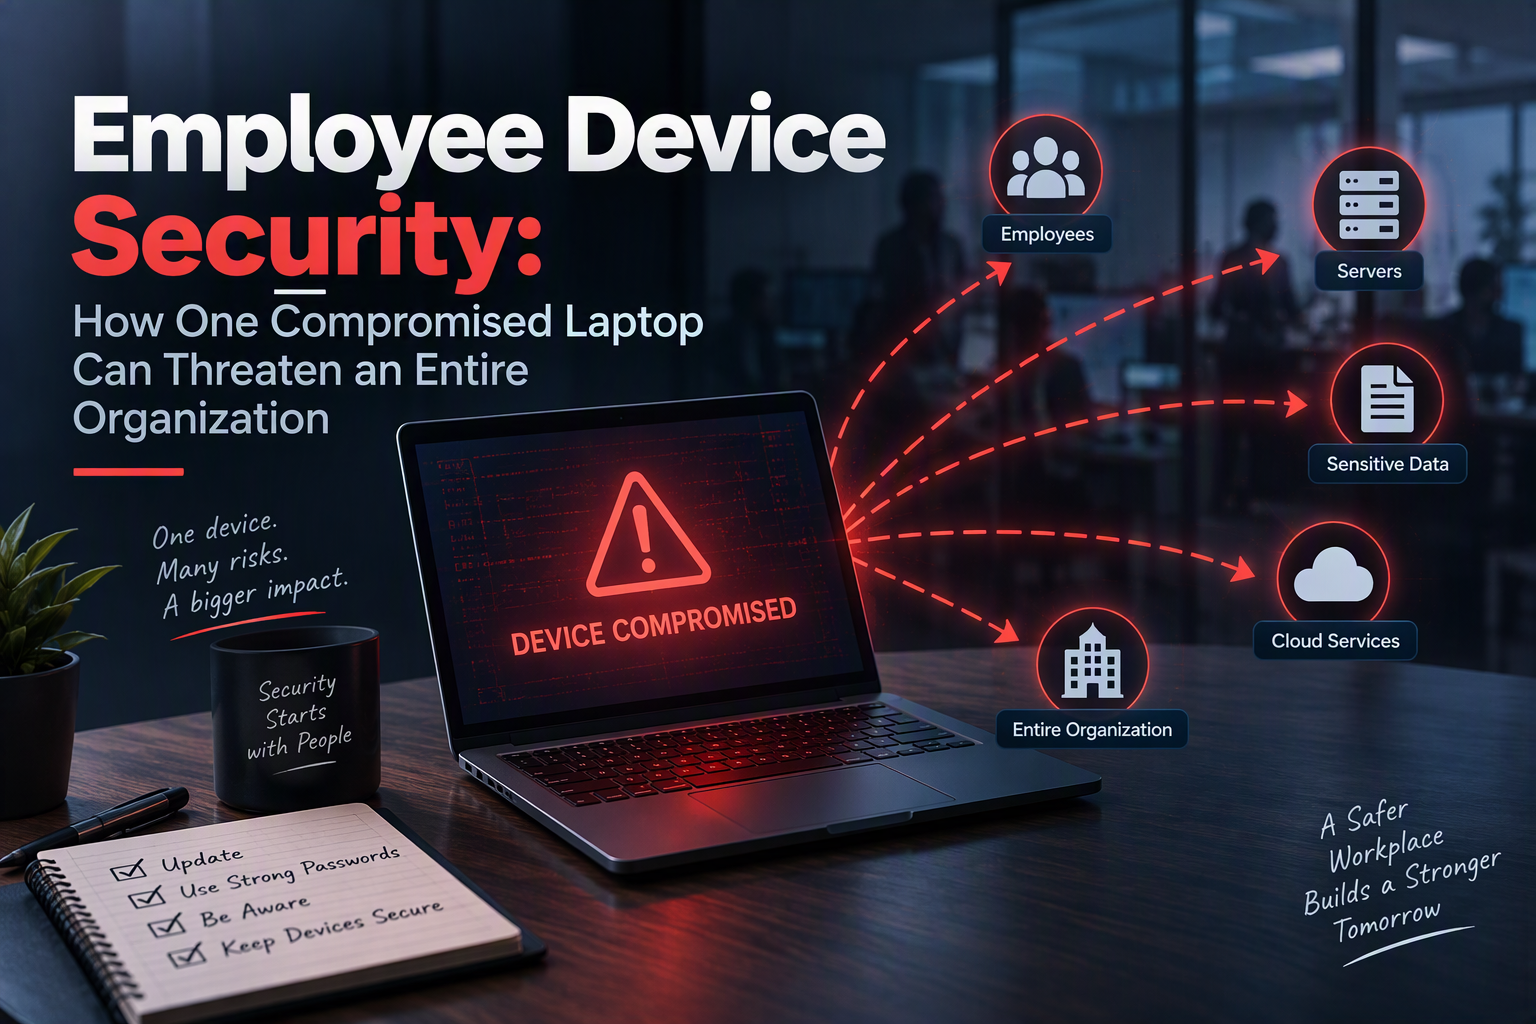
Imagina una mañana de martes cualquiera. Un empleado abre un correo que parece una factura de un proveedor. Hace clic en el enlace, inicia sesión en una página que se parece al acceso de su empresa y vuelve al trabajo. Nada parece estar mal. Pero ese clic acaba de darle a un atacante un punto de apoyo, y ese atacante ahora está en silencio dentro de una laptop conectada a la red de la empresa.
Así comienzan muchos incidentes de seguridad graves. No con una irrupción dramática contra un servidor bien protegido, sino con un solo dispositivo común y un solo error común. Una laptop es una parte de confianza de la organización. Guarda contraseñas, sesiones abiertas y acceso al correo, a los archivos y a los sistemas internos. Si un atacante la controla, a menudo puede actuar como ese empleado.
Esta guía explica por qué una sola laptop comprometida es un riesgo tan grande, recorre cómo suele propagarse un ataque y cubre los pasos prácticos que empleados y organizaciones pueden tomar para detenerlo. El ejemplo de esta publicación es un escenario inventado con fines didácticos. Sin embargo, los patrones son muy reales.
Por Qué una Sola Laptop Importa Tanto
Es tentador pensar que una laptop es solo un dispositivo entre cientos. Pero desde el punto de vista del atacante, la laptop de un empleado es un objetivo muy valioso por varias razones:
- Ya está dentro de la red. Los firewalls protegen el borde de una red. Una laptop conectada por Wi-Fi o VPN ya pasó ese borde.
- Guarda credenciales. Los navegadores, las aplicaciones de correo y las herramientas de chat conservan datos de inicio de sesión y tokens de sesión, que son pequeños archivos que prueban que “este usuario ya inició sesión”.
- Es de confianza. Otros sistemas esperan que un empleado normal abra archivos, se conecte a servidores y envíe correos, por lo que la actividad maliciosa puede pasar inadvertida.
- Tiene usuarios humanos. A las personas se las puede engañar de formas que un firewall no puede evitar.
- Sale de la oficina. Las laptops se conectan a redes domésticas, cafeterías y aeropuertos, donde las protecciones son más débiles.
El resultado: la seguridad de toda la organización depende de su dispositivo más débil y más expuesto.
Cómo Se Propaga un Ataque: Las Etapas
Los atacantes rara vez se detienen en la primera laptop. Normalmente avanzan por una serie de etapas. Este es el camino típico, usando a nuestro empleado de ejemplo:
| Etapa | Qué sucede | Dónde se puede detener |
|---|---|---|
| 1. Acceso inicial | El empleado hace clic en un enlace de phishing o abre un archivo malicioso. Se instala malware o el atacante roba la contraseña. | Filtrado de correo, capacitación de empleados, autenticación multifactor |
| 2. Persistencia | El atacante configura el malware para que sobreviva a los reinicios y lo oculta del usuario. | Protección de endpoints, monitoreo de elementos de inicio inusuales |
| 3. Robo de credenciales | El atacante reúne contraseñas guardadas, sesiones del navegador y llaves almacenadas. | Administradores de contraseñas, MFA, sesiones de corta duración |
| 4. Descubrimiento | El atacante mapea la red: otras computadoras, recursos compartidos, servidores. | Monitoreo de la red, segmentación |
| 5. Movimiento lateral | Con las credenciales robadas, el atacante inicia sesión en otras máquinas y cuentas. | Mínimo privilegio, segmentación de la red, sin contraseñas de administrador compartidas |
| 6. Escalada de privilegios | El atacante busca una cuenta de administrador para obtener control total. | Quitar derechos de administrador local, parchar sistemas, monitorear la actividad de administradores |
| 7. Impacto | Se roban datos, se cifran sistemas para exigir un rescate, o el atacante espera y espía. | Respaldos sin conexión, plan de respuesta a incidentes, cifrado de datos |
Mientras antes se detenga el ataque, menor será el daño. Un compromiso detectado en la etapa 2 puede costar una tarde. Uno descubierto en la etapa 7 puede costar semanas de inactividad.
Cómo Se Compromete una Laptop
La mayoría de los ataques exitosos usan métodos simples y comunes:
- Correos y mensajes de phishing. El punto de partida más común. Fingen ser un jefe, un proveedor, una empresa de paquetería o un departamento de TI.
- Descargas maliciosas. Las actualizaciones falsas de software, los programas pirateados y los archivos de sitios no confiables pueden contener malware. Consulta qué es el malware y cómo mantenerte seguro.
- Software sin parchar. Las versiones antiguas de un sistema operativo, navegador o aplicación contienen fallas conocidas que los atacantes aprovechan. Esto se relaciona con el riesgo de las vulnerabilidades de día cero y sin parchar.
- Contraseñas débiles o reutilizadas. Si una contraseña se filtra de un sitio web, los atacantes la prueban en todos los demás.
- Unidades USB desconocidas. Una unidad encontrada en un estacionamiento o regalada en un evento puede contener malware.
- Wi-Fi público inseguro. Las redes abiertas facilitan espiar o manipular el tráfico.
- Extensiones de navegador maliciosas. Una extensión puede leer todo lo que un usuario hace en el navegador.
- Dispositivos perdidos o robados. Una laptop sin cifrar en las manos equivocadas expone todo lo que contiene.
- Aplicaciones y servicios en la nube no aprobados (“TI en la sombra”). Las herramientas que TI desconoce no se pueden proteger ni monitorear.
¿Qué Está en Juego?
Cuando un compromiso se propaga, las consecuencias pueden llegar mucho más allá de un solo empleado:
- Brecha de datos. Pueden robarse registros de clientes, información de empleados, datos financieros y secretos comerciales.
- Ransomware e inactividad. Los sistemas quedan bloqueados hasta que se paga un rescate, y el negocio puede dejar de funcionar durante días.
- Pérdidas financieras. Los costos incluyen la recuperación, las ventas perdidas, los honorarios legales y, a veces, el fraude, como facturas falsas enviadas desde una cuenta de correo secuestrada.
- Problemas legales y regulatorios. Muchas organizaciones deben informar las brechas y pueden enfrentar sanciones por no proteger los datos.
- Pérdida de confianza. Los clientes y socios pueden irse después de un incidente, y reconstruir la reputación lleva tiempo.
Un Ejemplo Real: El Robo a Binance
El escenario de arriba es inventado, pero un evento muy reciente muestra con qué seriedad debe tomarse este riesgo. El 30 de octubre de 2026, Reuters informó (republicado por Virginia Business) (en inglés) que unos hackers robaron cerca de $6,300 millones de dólares a Binance, el mayor exchange de criptomonedas del mundo. Los analistas dijeron que podría ser el mayor robo financiero de la historia.
Esto es lo que se informó:
- El robo fue rápido. La mayor parte del dinero se sustrajo en unos 20 minutos. Los atacantes pudieron ordenar que las billeteras de Binance se vaciaran hacia billeteras que ellos controlaban.
- Una laptop pudo ser la puerta de entrada. Binance dijo que una investigación inicial sugería que la brecha pudo haber comenzado con la laptop hackeada de uno de sus ingenieros. Eso le dio a un atacante acceso a un sistema y permitió retiros no autorizados.
- No está confirmado. Binance dijo que aún rastrea la ruta del ataque, y después dijo que había encontrado puntos adicionales de brecha. Considera la laptop como la hipótesis principal, no como una conclusión final.
- A quién se culpa. Las firmas de análisis de cadenas de bloques TRM Labs y Chainalysis dijeron tener un alto grado de confianza en que Corea del Norte fue responsable, y Elliptic también lo cree. Corea del Norte suele negar este tipo de acusaciones. Binance dijo que su investigación “no ha atribuido la responsabilidad a ninguna persona”.
- La respuesta. Binance suspendió los retiros, dijo que los fondos de los clientes estaban a salvo y que cubriría las pérdidas con fondos de la empresa. Informó que trabaja con las autoridades.
Este caso es un poderoso recordatorio de la lección de esta guía. No basta con proteger los servidores y las billeteras si los dispositivos de las personas que pueden llegar a ellos son débiles. La laptop de un solo ingeniero puede contener el acceso que los atacantes necesitan. Compáralo con las etapas del ataque de arriba: si la primera laptop da a un atacante credenciales o acceso a un sistema interno, las etapas siguientes pueden ocurrir muy rápido.
Lo que las organizaciones pueden aprender de esto, sin importar su tamaño:
- Trata los dispositivos de las personas con acceso poderoso como objetivos de alto valor. Los desarrolladores, administradores y el personal de finanzas necesitan la protección y el monitoreo más fuertes.
- Nunca dejes que una sola persona o un solo dispositivo apruebe todo. Exige más de una aprobación para acciones de alto riesgo, como pagos grandes o cambios en la configuración del sistema.
- Limita lo que cualquier dispositivo puede hacer. Mientras menos acceso tenga una laptop, menos puede costar un compromiso.
- Planea para el día en que ocurra. La detección rápida, un plan de respuesta probado y la capacidad de cortar el acceso con rapidez limitan el daño.
Este ejemplo proviene de un informe preliminar sobre una investigación en curso, por lo que los detalles pueden cambiar a medida que se conozcan más hechos. Revisa la cobertura más reciente antes de citarlo en otro lugar.
Cómo Pueden Proteger Sus Dispositivos los Empleados
Todos en una organización forman parte de su seguridad. Estos hábitos marcan la mayor diferencia:
- Mantén todo actualizado. Instala pronto las actualizaciones del sistema operativo, del navegador y de las aplicaciones. Activa las actualizaciones automáticas cuando puedas.
- Usa contraseñas fuertes y únicas y un administrador de contraseñas. Nunca reutilices una contraseña en varias cuentas.
- Activa la autenticación multifactor (MFA). Aunque roben una contraseña, un segundo factor puede detener al atacante. Lee más en qué es la autenticación de dos factores.
- Ve más despacio con los enlaces y archivos adjuntos. Revisa al remitente, busca urgencia o presión y verifica las solicitudes inusuales llamando o escribiendo directamente a la persona.
- Bloquea tu pantalla siempre que te alejes y nunca dejes una laptop sin vigilancia en un lugar público.
- Instala solo software aprobado. Si necesitas una herramienta nueva, pregunta primero a TI.
- Ten cuidado con las unidades USB y el Wi-Fi público. No conectes unidades desconocidas. En redes públicas, usa la VPN de tu empresa.
- Reporta los problemas rápido. Un reporte rápido es mejor que uno perfecto. Nadie debería temer un castigo por reportar un clic del que se arrepiente.
Cómo Pueden Reducir el Riesgo las Organizaciones
Las personas cometerán errores, así que las organizaciones necesitan capas de protección que limiten el daño cuando esto ocurra:
- Protección de endpoints. Usa antivirus modernos o herramientas de detección y respuesta de endpoints (EDR) que vigilen el comportamiento sospechoso, no solo los virus conocidos.
- Gestión de parches. Lleva el registro de los dispositivos y aplica las actualizaciones según un calendario, empezando por las correcciones de seguridad más urgentes.
- Cifrado de disco completo. Si una laptop se pierde o se la roban, los datos siguen siendo ilegibles.
- MFA en todas partes. Exígela para el correo, la VPN, las herramientas en la nube y las cuentas de administrador.
- Mínimo privilegio. Da a las personas solo el acceso que necesitan. Quita los derechos de administrador local de las cuentas de uso diario.
- Segmentación de la red. Divide la red en zonas más pequeñas para que un atacante en una laptop no pueda alcanzar todo. Consulta qué es una subred.
- Filtrado de correo y web. Bloquea los mensajes y sitios maliciosos conocidos antes de que los usuarios los vean.
- Administración de dispositivos móviles (MDM). Aplica configuraciones, rastrea dispositivos y bloquéalos o bórralos de forma remota. Si tu personal usa dispositivos personales, consulta Trae Tu Propio Dispositivo (BYOD): Beneficios, Riesgos y Políticas.
- Respaldos que hayas probado. Guarda copias sin conexión o en una cuenta aparte, y practica restaurarlas.
- Registro y monitoreo. No puedes responder a lo que no puedes ver. Recopila registros y revisa las alertas.
- Un plan de respuesta a incidentes. Escribe quién hace qué cuando algo sale mal, y ensáyalo.
- Buena incorporación y salida de personal. Configura los dispositivos nuevos de forma segura y quita los accesos y recupera los dispositivos de inmediato cuando alguien se va.
- Capacitación continua. Las sesiones cortas y periódicas superan a una larga conferencia anual. El Mes de la Concientización sobre Ciberseguridad es un buen momento para un repaso.
Muchos equipos de seguridad siguen hoy una mentalidad de “confianza cero” (zero trust): nunca asumir que un dispositivo o usuario es seguro solo porque está dentro de la red. Cada solicitud se verifica, cada vez.
Señales de que una Laptop Podría Estar Comprometida
No toda infección es evidente, pero algunas señales de advertencia son:
- La laptop de repente va lenta, o el ventilador suena fuerte cuando debería estar en reposo
- Programas, barras de herramientas o extensiones del navegador nuevos que no instalaste
- El antivirus u otras herramientas de seguridad desactivados sin que tú lo hayas hecho
- Ventanas emergentes, redirecciones o cambios en la página de inicio o el buscador de tu navegador
- Correos de restablecimiento de contraseña o alertas de inicio de sesión que no solicitaste
- Amigos o compañeros que reciben mensajes extraños desde tus cuentas
- Archivos que de repente no se pueden abrir, o un mensaje de rescate en pantalla
Cualquiera de estos puede tener una causa inocente, pero en conjunto o si se repiten merecen una revisión rápida por parte de TI.
Qué Hacer si Crees que Tu Laptop Está Comprometida
La rapidez importa. Sigue el procedimiento de tu empresa si existe uno. Si no, estos pasos son un punto de partida sensato:
- Desconéctala de la red. Apaga el Wi-Fi y desconecta los cables de red, para que el atacante pierda su conexión.
- No intentes limpiarla tú mismo, ni borres archivos ni formatees el dispositivo. Eso puede destruir evidencia que ayuda a los investigadores.
- Avisa de inmediato a TI o a tu equipo de seguridad. Explica en qué hiciste clic o qué notaste y cuándo.
- Cambia tus contraseñas desde otro dispositivo de confianza. Empieza con el correo y cualquier cuenta que dé acceso a sistemas de trabajo.
- Sigue las instrucciones de TI sobre si apagar el dispositivo, entregarlo o restablecerlo.
- Vigila tus cuentas después en busca de actividad inusual.
Una Lista de Verificación para Freelancers y Equipos Pequeños
Si trabajas solo o en un negocio pequeño, es posible que seas todo el departamento de TI, y tu laptop probablemente guarda accesos a sitios web de clientes, cuentas de hosting y registradores de dominios. Eso la convierte en un objetivo atractivo. Como mínimo:
| Haz esto | Por qué |
|---|---|
| Activa el cifrado de disco completo | Protege los datos de los clientes si la laptop se pierde o se la roban |
| Habilita las actualizaciones automáticas | Cierra los huecos de seguridad conocidos |
| Usa un administrador de contraseñas y MFA en cada cuenta | Limita el daño de una contraseña robada |
| Mantén los accesos de clientes separados y limitados | Una brecha no expone a todos |
| Haz respaldos con regularidad y prueba una restauración | Te permite recuperarte de un ransomware o de una falla de hardware |
| Usa una cuenta de usuario aparte para el trabajo diario, no una de administrador | Dificulta que el malware tome el control del sistema |
| Ten cuidado con el Wi-Fi público | Reduce el espionaje y la manipulación |
Para más hábitos cotidianos, consulta Día de Internet Segura: Consejos y Guía de Seguridad en Línea.
Conclusión
Una sola laptop comprometida puede poner en riesgo a toda una organización porque una laptop es un dispositivo de confianza con acceso real: contraseñas guardadas, sesiones activas y un camino hacia todo lo demás. Los atacantes siguen una cadena predecible, desde el primer clic hasta las credenciales robadas, el movimiento lateral y, finalmente, el robo de datos o el ransomware. Cada etapa es una oportunidad para detenerlos.
La buena noticia es que las defensas se conocen bien. Mantén el software actualizado, usa MFA y un administrador de contraseñas, limita el acceso, cifra los dispositivos, segmenta la red, haz respaldos y prueba tus restauraciones, y facilita que las personas reporten sus errores rápido y sin miedo. La seguridad funciona mejor cuando empleados y organizaciones comparten el trabajo. Ninguna herramienta es perfecta, pero unas cuantas capas de protección simples y constantes marcan la diferencia entre una mala tarde y una crisis en toda la empresa.