Las vulnerabilidades de día cero son un tipo particular de falla en las aplicaciones de software: una que el proveedor desconoce y que no tiene parche en el momento en que se descubre o se explota. Eso las hace especialmente peligrosas: los atacantes pueden aprovechar una debilidad de seguridad grave de un sitio web antes de que alguien responsable de corregirla siquiera sepa que existe.
En la era del comercio electrónico, estas vulnerabilidades se han vuelto cada vez más costosas tanto para las empresas como para los clientes. Aunque los delincuentes que buscan una ganancia rápida suelen explotar los días cero, las agencias gubernamentales de seguridad también han usado estas mismas vulnerabilidades para vigilancia u operaciones ofensivas (Frankenfield, 2019).
Escribir código perfectamente seguro no es realista a gran escala, y por eso las empresas tienen que probar y revisar continuamente su software para minimizar las vulnerabilidades. Esta es parte de la razón por la que el software de código abierto se ha convertido en una alternativa tan sólida al software propietario: una gran comunidad que revisa código compartido tiende a detectar más problemas que un solo proveedor trabajando solo. Durante la última década, WordPress se ha convertido en la principal plataforma de código abierto para construir sitios web de todo tipo, desde blogs hasta sitios de negocios y tiendas de comercio electrónico completas.
Cada año, programadores voluntarios donan una cantidad importante de tiempo a revisar software de código abierto para hacerlo más seguro. Aun así, las vulnerabilidades de día cero a veces llegan al uso público antes de que alguien las detecte, lo que crea un riesgo real para los dueños de los sitios y, más importante, para cada visitante que confía sus datos a ese sitio.
Esta guía explica qué son realmente las vulnerabilidades de día cero, recorre exploits reales de WordPress y WooCommerce de los últimos años y cubre cómo evaluar y reducir la exposición de tu propio sitio de comercio electrónico a este tipo de riesgo.
Descripción Técnica de las Amenazas al Comercio Electrónico
Las vulnerabilidades de día cero han afectado a algunas de las plataformas web más populares, incluidas WordPress y Drupal. En 2019, una vulnerabilidad descubierta en el proceso de pago de WooCommerce, un plugin de comercio electrónico de WordPress muy utilizado, amenazó a más de 60,000 sitios web que ejecutaban la versión vulnerable, permitiendo a los atacantes ejecutar cargas arbitrarias de archivos (Hashim, 2019).
Las vulnerabilidades de carga arbitraria de archivos ocurren en el sistema de carga de archivos de una aplicación web. Un atacante que obtiene acceso a este tipo de falla puede subir un script malicioso capaz de ejecutar comandos arbitrarios, lo que puede llevar al compromiso total del servidor.
Esta categoría de vulnerabilidad también puede exponer directamente la base de datos de un sitio web, normalmente porque los campos de entrada de la tienda de comercio electrónico no filtran ni sanean correctamente los datos del usuario. Ese fallo puede permitir que un atacante no autenticado modifique registros de la base de datos mediante una solicitud maliciosa especialmente diseñada.
Ejemplos del Mundo Real: Historia Reciente e Impacto en los Sitios de Comercio Electrónico
Las empresas de ciberseguridad especializadas en investigar plugins y temas de WordPress han documentado una serie constante de ataques contra sitios impulsados por WordPress. Dos ejemplos de 2019–2020 ilustran bien el patrón:
- Plugin Duplicator (febrero de 2020): Wordfence informó que los atacantes estaban explotando activamente una vulnerabilidad de día cero en Duplicator, un plugin que permite a los administradores exportar un sitio web y su base de datos a otro servidor. Explotar esta falla podía permitir a los atacantes robar datos de clientes directamente de la base de datos, o incluso vender una copia duplicada del sitio a un competidor (Cimpanu, 2020).
- Plugin Flexible Checkout Fields: instalado en más de 20,000 sitios web de WooCommerce en ese momento, este plugin tenía una vulnerabilidad sin parche que permitía a los atacantes inyectar cargas XSS (cross-site scripting) que se activaban dentro del panel de un administrador con sesión iniciada, cargas que luego podían usarse para crear nuevas cuentas de administrador no autorizadas en el sitio comprometido.
Ambos casos comparten un hilo común: la falla de fondo no estaba en el núcleo de WordPress, sino en un plugin de terceros, un recordatorio de que la seguridad general de un sitio es tan fuerte como su plugin con menos mantenimiento.
Evaluación de Riesgos de las Amenazas al Comercio Electrónico
Una evaluación de riesgos es esencial cuando una organización está construyendo un nuevo negocio en línea o evaluando la seguridad de uno existente. Elegir la plataforma y las herramientas adecuadas para el trabajo es una de las mejores formas de minimizar el riesgo para tu inversión.
Una evaluación de riesgos adecuada identifica y analiza los posibles eventos que podrían afectar negativamente los activos de una empresa, dando tanto al negocio como a los equipos de TI una imagen clara de dónde se encuentra su exposición real. Las preguntas centrales que vale la pena hacerse son sencillas: ¿cómo mantenemos una plataforma segura y cuáles son los riesgos reales de usar una herramienta determinada para el trabajo?
Incluso un negocio que no vende productos o servicios directamente en línea conserva datos de clientes o del negocio que vale la pena proteger: el acceso no autorizado a esos datos puede dañar seriamente a una empresa, opere o no una tienda en línea. En el mundo de la seguridad, una vulnerabilidad de día cero se trata como algo que debe atenderse de inmediato, precisamente porque no hay aviso previo antes de que se explote.
Para reducir el riesgo, las empresas deben implementar un conjunto constante de prácticas de seguridad:
- Mantén actualizados todos los plugins, temas y la plataforma base: la defensa individual más eficaz contra las vulnerabilidades conocidas.
- Limita el número de plugins instalados para reducir la superficie de ataque general.
- Usa un firewall de aplicaciones web (WAF) para detectar solicitudes maliciosas antes de que lleguen a la aplicación.
- Mantén respaldos periódicos y probados, para que un compromiso pueda recuperarse con rapidez y no se convierta en una interrupción prolongada.
- Monitorea los avisos de seguridad de tu CMS y de los proveedores de plugins, para enterarte de una nueva vulnerabilidad lo antes posible.
Cerrar la Ventana de Vulnerabilidad del Día Cero
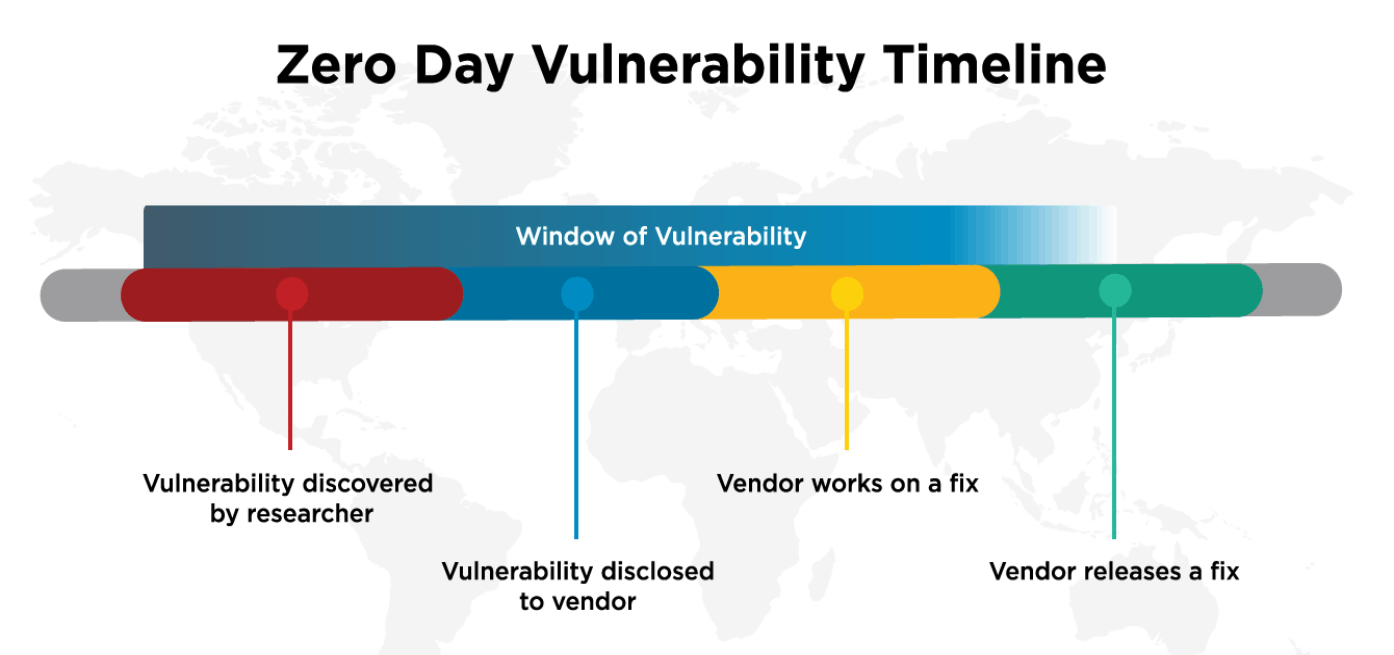
La “ventana de vulnerabilidad” de un exploit de día cero es el tiempo que transcurre entre que una vulnerabilidad se conoce y el momento en que el proveedor publica realmente una corrección. La forma en que se descubre una vulnerabilidad varía según la plataforma y la comunidad, pero en general sigue este patrón (WordFence, 2018):
- Se descubre una vulnerabilidad, ya sea por un investigador de seguridad o por un actor malicioso.
- Una vez que se hace pública, deja de ser un verdadero “día cero” y el proveedor ya sabe que necesita una corrección.
- El proveedor puede reconocer o no el problema públicamente de inmediato.
- El equipo de desarrollo del proveedor trabaja en una corrección.
- La corrección se publica en una actualización programada de manera regular o en un lanzamiento de emergencia fuera de ciclo, según la gravedad.
Mientras más corta se mantenga abierta esa ventana, menos tiempo tiene un atacante para explotar la falla, y es justo por eso que aplicar las actualizaciones de inmediato, en lugar de esperar un momento conveniente, importa tanto.
Conclusión
Las vulnerabilidades de día cero son fallas no intencionales en el software o en los sistemas operativos, a menudo resultado de errores de programación o de una configuración de seguridad inadecuada. Si no se atienden, crean huecos de seguridad que los ciberdelincuentes pueden aprovechar, y lo hacen, como demuestran los incidentes reales de plugins de WordPress y WooCommerce que se cubren en esta guía.
Detener por completo los ataques de día cero no es realista para ninguna plataforma, de código abierto o propietaria. Lo que sí es realista es minimizar tu exposición: mantén actualizados todos los plugins y temas, limita los plugins innecesarios, haz respaldos de tus datos con regularidad y monitorea los avisos de seguridad de las plataformas de las que depende tu sitio de comercio electrónico. Esa combinación no te hará invulnerable, pero reduce drásticamente la ventana con la que puede trabajar un atacante, que en la práctica es lo que realmente mantiene a salvo a la mayoría de los sitios de comercio electrónico.
Fuentes
- Frankenfield, J. (2019). Zero-Day Attack. Investopedia.
- Hashim, A. (2019). WordPress WooCommerce Plugin Vulnerability Permits Arbitrary File Add.
- Cimpanu, C. (2020). Hackers Are Actively Exploiting Zero-Days in Several WordPress Plugins. ZDNet.
- WordFence. (2018). Understanding Zero-Day Exploits & Disclosures.